برند ChatGPT در فهرست ۱۰ برند پراستفاده در حملات فیشینگ قرار گرفت
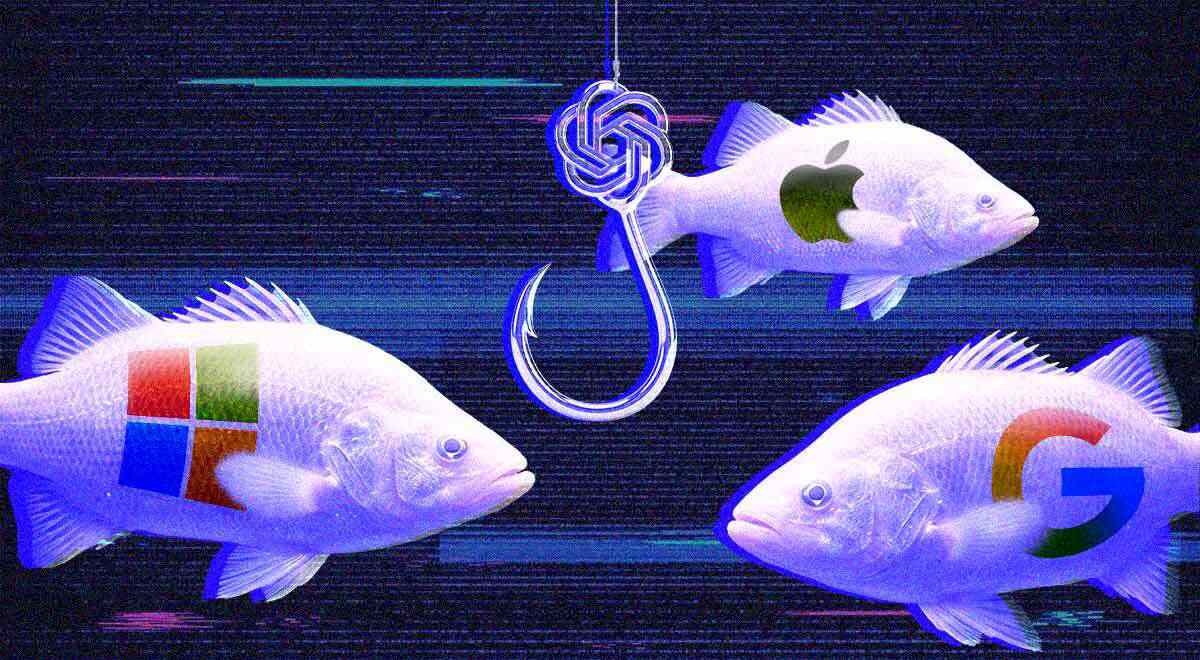
برند ChatGPT برای نخستین بار در میان ۱۰ برند پراستفاده در حملات فیشینگ قرار گرفت. بر اساس گزارش تازه شرکت امنیت سایبری «چک پوینت»، مجرمان سایبری با جعل هویت برند OpenAI و ارسال ایمیلهای جعلی، کاربران را به افشای اطلاعات بانکی و حسابهای کاربری ترغیب میکنند.
به گزارش توسعه برند؛ برند ChatGPT برای نخستین بار وارد فهرست ۱۰ برندی شده است که بیشترین سوءاستفاده از نام آنها در حملات فیشینگ صورت میگیرد. بر اساس گزارش سهماهه دوم سال ۲۰۲۶ شرکت امنیت سایبری «چک پوینت»، نام برند OpenAI اکنون در ۱.۱ درصد از کل حملات فیشینگ ردیابیشده مشاهده میشود؛ آماری که آن را در کنار برندهایی مانند پیپال، واتساپ و فیسبوک قرار داده است.
این گزارش نشان میدهد اگرچه برند مایکروسافت همچنان با سهم ۲۳ درصدی اصلیترین هدف حملات فیشینگ است، اما رشد سریع محبوبیت برند ChatGPT باعث شده مجرمان سایبری نیز از اعتبار این نام برای اجرای کلاهبرداریهای اینترنتی استفاده کنند.
به گفته پژوهشگران چک پوینت، «وقتی ابزارهای هوش مصنوعی از یک فناوری نوظهور به بخشی از زندگی روزمره کاربران تبدیل میشوند، به همان اندازه بانکها و شرکتهای بزرگ فناوری برای مهاجمان جذاب خواهند شد.»
بررسیهای این شرکت نشان میدهد یکی از رایجترین روشهای کلاهبرداری، ارسال ایمیلهایی با ظاهر رسمی و هویت برند OpenAI است. در این پیامها، کاربران با هشدارهایی مانند ناموفق بودن پرداخت اشتراک یا بروز مشکل در صورتحساب مواجه میشوند و برای بهروزرسانی اطلاعات پرداخت، به صفحهای جعلی هدایت میشوند؛ صفحهای که با هدف سرقت اطلاعات کارت بانکی طراحی شده است.
چک پوینت تأکید میکند بیشتر حملات فیشینگ با ایجاد حس اضطرار آغاز میشوند؛ پیامهایی که از نقص در پرداخت، هشدار امنیتی یا خطر مسدود شدن حساب کاربری خبر میدهند تا کاربر بدون دقت کافی روی پیوندهای مخرب کلیک کند.
“”توسعه برند را در اینستاگرام و تلگرام و لینکدین دنبال کنید””
این شرکت امنیتی به کاربران توصیه کرده است بهجای ورود از طریق پیوندهای موجود در ایمیلها، نشانی رسمی وبسایت OpenAI را مستقیماً در مرورگر وارد کنند و پیش از وارد کردن هرگونه اطلاعات، آدرس فرستنده و مقصد را بهدقت بررسی کنند. همچنین فعال کردن احراز هویت دومرحلهای میتواند حتی در صورت افشای گذرواژه، از دسترسی مهاجمان به حساب کاربری جلوگیری کند.
در بخش دیگری از این گزارش آمده است که استفاده از هوش مصنوعی برای تولید متنهای روان و حرفهای، کیفیت ایمیلهای جعلی را بهطور محسوسی افزایش داده و تشخیص آنها را برای کاربران دشوارتر کرده است؛ موضوعی که اهمیت افزایش آگاهی کاربران و تقویت راهکارهای امنیتی را بیش از گذشته نشان میدهد.